Beveiliging · · Bijgewerkt
16 miljard wachtwoorden gelekt: zo beschermen we de wachtwoorden van onze klanten
 Koen Van Looveren
Stel je voor dat je wakker wordt en ontdekt dat er net 16 miljard gebruikersnamen en wachtwoorden online gelekt zijn. Dat is geen plot uit een slechte hackersfilm, het is echt, het is enorm en het gebeurt nu. Terwijl het internet zich haast om wachtwoorden te wijzigen en de beveiliging aan te scherpen, ademen we hier bij impaktfull iets rustiger. Waarom? Omdat we ons wachtwoordbeheer opgebouwd hebben zoals we onze producten bouwen: slim, gestructureerd en veilig.
🔥 Het grootste wachtwoordlek uit de geschiedenis
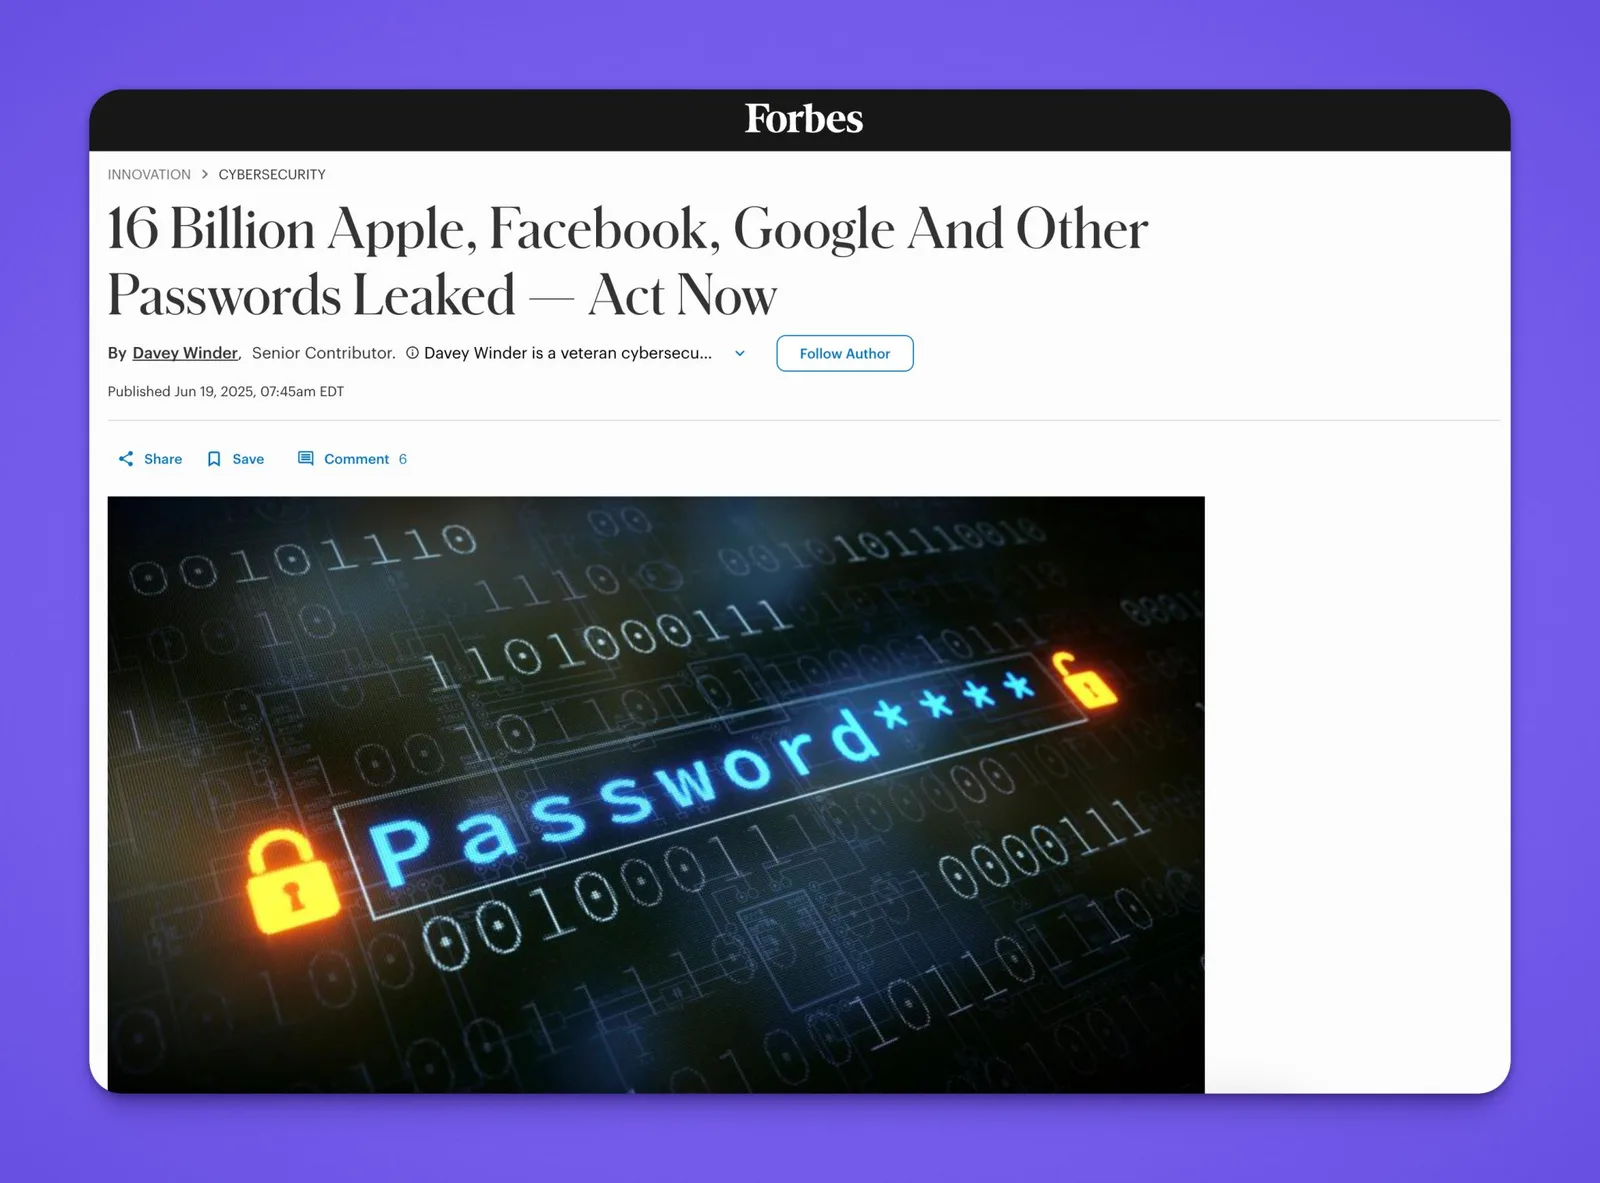
In juni 2025 ontdekten cybersecurity-onderzoekers een enorm lek van meer dan 16 miljard inloggegevens, bij diensten zoals Apple, Google, Facebook, GitHub en meer. Anders dan bij eerdere datalekken bestaat deze dataset grotendeels uit nieuwe en nog niet gemelde inloggegevens, wat hem bijzonder gevaarlijk maakt.
Het lek is vermoedelijk het gevolg van infostealer-malware en slecht geconfigureerde cloudomgevingen, waarbij de inloggegevens op het dark web verkocht of gedeeld worden. Experts noemen het een “blauwdruk voor massale uitbuiting”, wat toont hoe dringend en cruciaal wachtwoordbeveiliging geworden is, voor zowel individuen als organisaties.
Bij impaktfull bereiden we ons al vanaf dag één voor op momenten als dit.
🔐 Veiligheid begint bij slimme gewoontes en de juiste tools
We werken aan platformen en apps die gebruikersdata, bedrijfskritische API's en integraties met derden verwerken. Daarom is wachtwoordhygiëne voor ons geen optie, het zit ingebakken in onze bedrijfscultuur.
Zo pakken we het aan:
✅ We gebruiken 1Password, maar doelbewust
1Password is voor ons meer dan een kluis, het is een veilig besturingssysteem.
- Elk project of onderdeel van het bedrijf (development, operations, business, events) heeft een eigen vault.
- Vaults zijn zo georganiseerd dat alleen wie toegang nodig heeft tot een vault, die toegang ook krijgt.
- Elk wachtwoord is sterk, uniek en wordt nooit hergebruikt, automatisch gegenereerd en opgeslagen.
- 1Password maakt ook deel uit van onze CI/CD via onze eigen impaktfull_cli
✅ Rolgebaseerde toegangscontrole
Niet elke medewerker heeft toegang nodig tot alle inloggegevens. Met 1Password:
- is toegang gekoppeld aan verantwoordelijkheden
- kunnen we teamleden in enkele minuten onboarden en offboarden, zonder ooit de controle over gevoelige informatie te verliezen.
✅ We controleren en trekken in
We auditen onze vaults regelmatig, ruimen ongebruikte inloggegevens op en schrappen toegang waar die niet meer nodig is. Verlaat iemand het team, dan wordt de toegang tot de vaults meteen ingetrokken.
🛡️ Watchtower: onze bewaker die altijd aanstaat
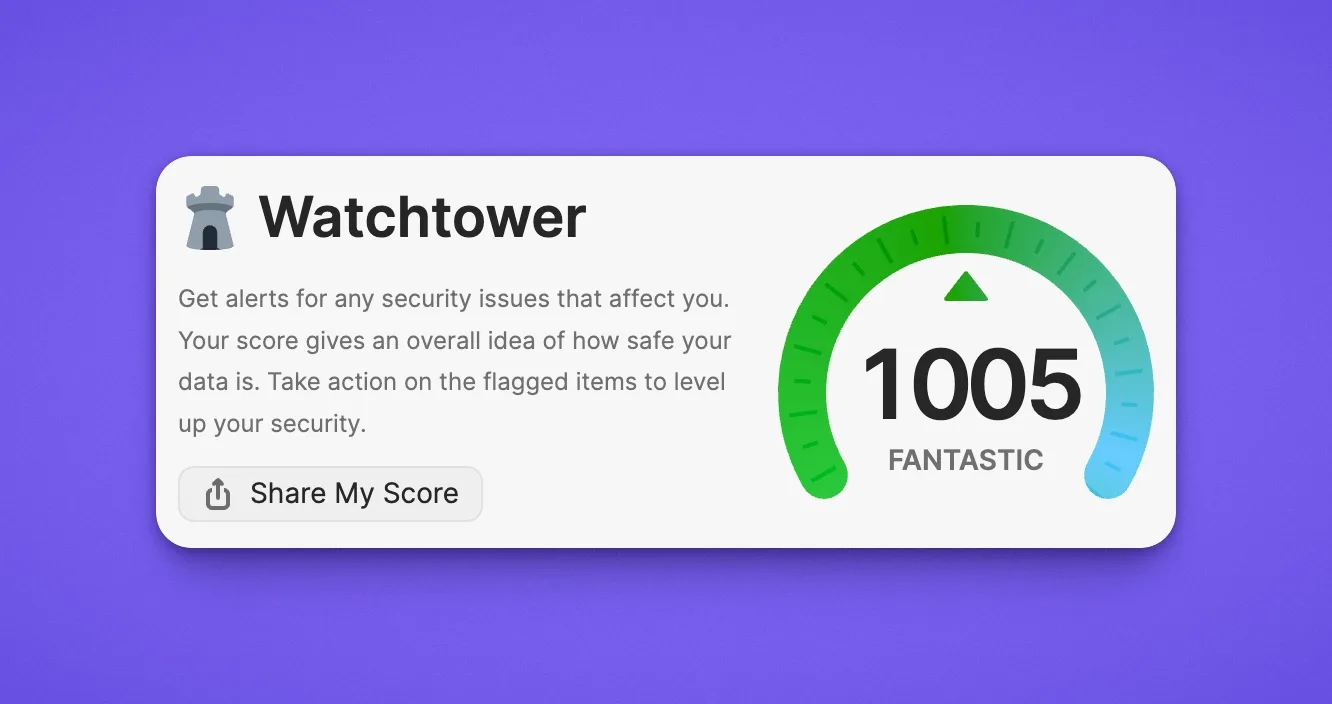
Watchtower van 1Password werkt als een automatische radar voor datalekken. Telkens er een nieuw publiek datalek gemeld wordt, vergelijkt Watchtower de (veilig gehashte) vingerafdrukken van onze opgeslagen logins met de database van datalekken van Have I Been Pwned?.
Is er een match, dan ziet het hele team meteen een rode waarschuwingsbanner in 1Password en krijgt iedereen een e-mail. Zo weten we binnen enkele minuten wanneer een wachtwoord, 2FA-secret of creditcardnummer gelekt is en kunnen we de inloggegevens vervangen nog voor aanvallers ze proberen. Het is proactief, zonder gedoe en past perfect bij onze mindset van “snel veranderen, veilig blijven”.
🚨 Waarom deze aanpak nu belangrijker is dan ooit
Het recente lek toont hoe gevaarlijk het huidige landschap is:
- Hackers raden wachtwoorden niet manueel, ze voeren miljarden gelekte inloggegevens in bots in.
- Zodra ze toegang hebben tot één account (je e-mail bijvoorbeeld), kunnen ze via een kettingreactie overal anders binnen.
- Hergebruikte wachtwoorden zijn als dubbele sleutels: verlies er één en ze openen allemaal.
Daarom is een wachtwoordmanager + gestructureerde rechten niet zomaar “iets voor het techteam”. Het is een vereiste voor het hele bedrijf.
💡 Wat je vandaag al kunt doen
Lees je dit als freelancer, founder of teamlead? Dan zijn hier 7 dingen die je meteen kunt doen:
- Stop met wachtwoorden hergebruiken, ook “licht aangepaste” exemplaren.
- Begin een wachtwoordmanager te gebruiken, zoals 1Password.
- Maak aparte vaults aan voor teams of projecten.
- Beperk toegang op basis van rollen, volgens het principe van least privilege.
- Gebruik passkeys waar een dienst ze aanbiedt: dan is er geen wachtwoord om te lekken of te phishen.
- Zet 2FA aan op je accounts waar mogelijk.
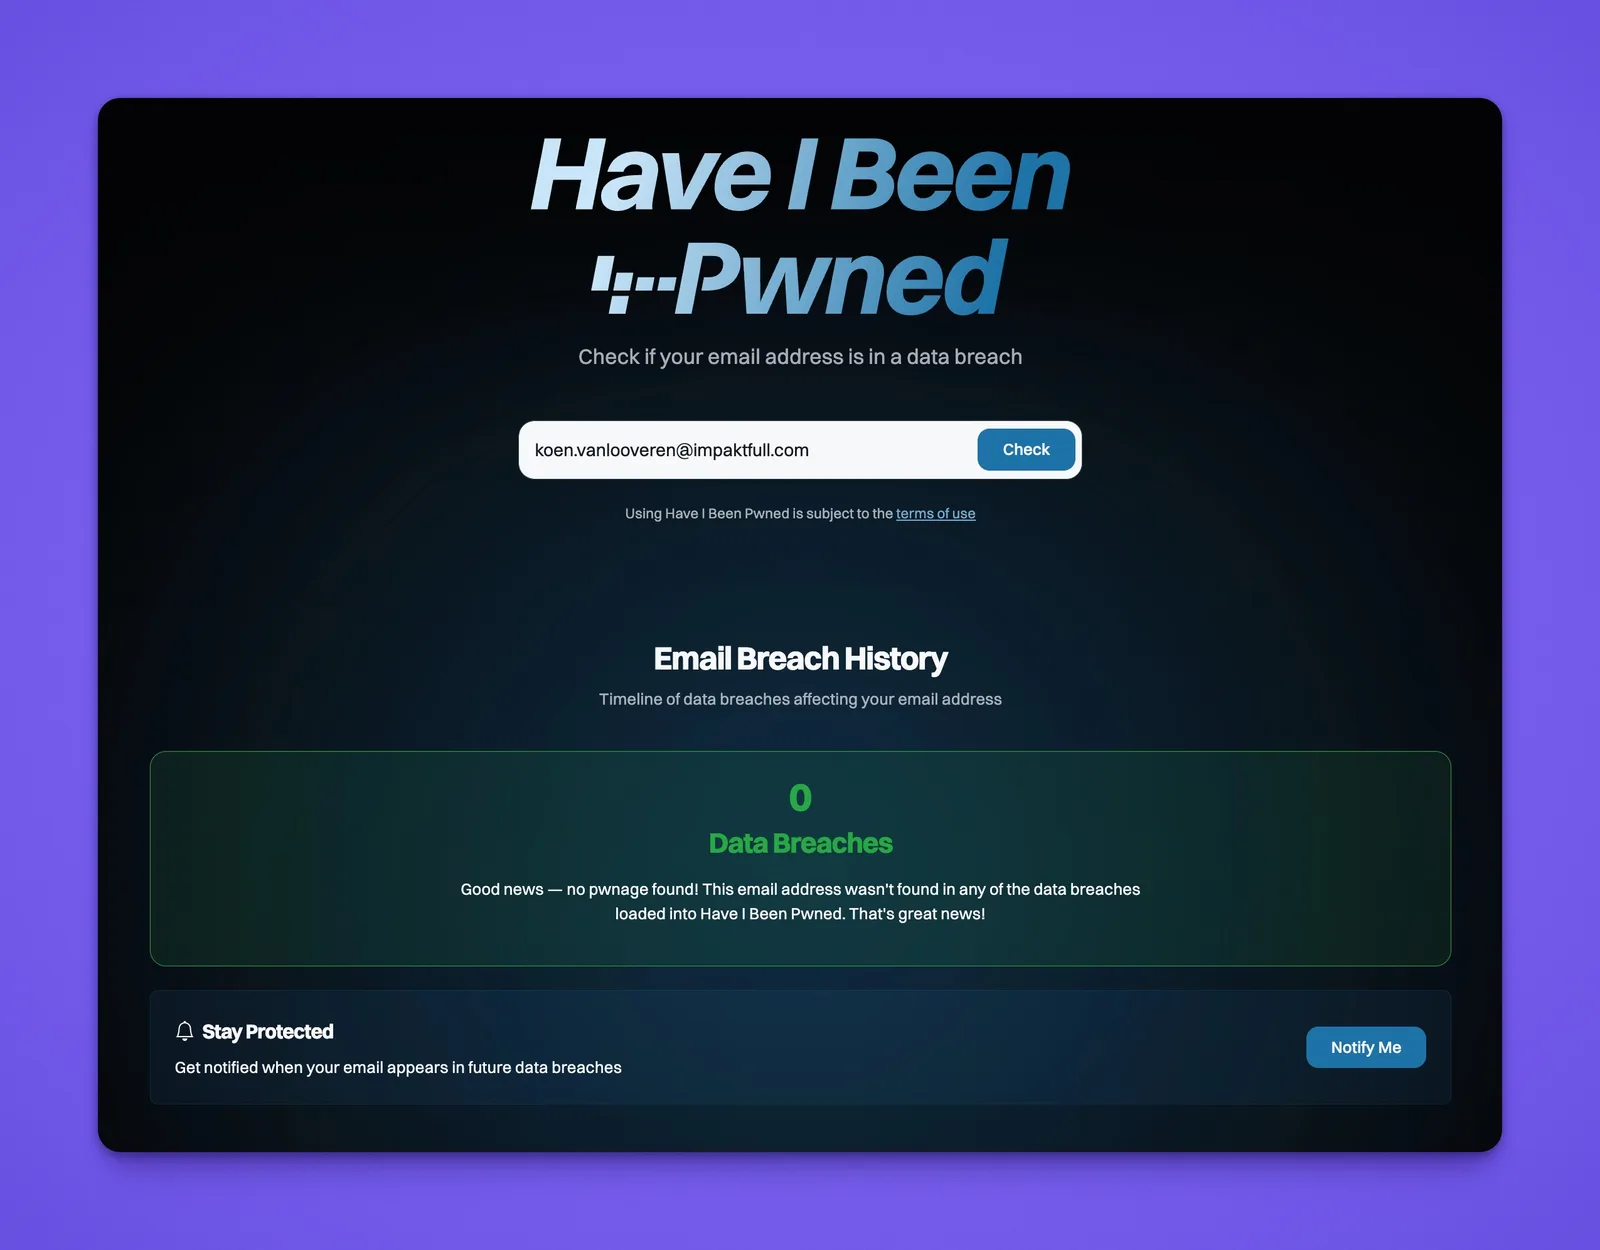
- Kijk op https://haveibeenpwned.com of je e-mailadres opduikt in bekende datalekken
Tot slot
Bij impaktfull wachten we niet tot er een datalek is om in actie te schieten. We beveiligen onze tools en platformen proactief, zodat we ons kunnen focussen op waar we het best in zijn: zinvolle digitale producten met impact bouwen.
Beveiliging is geen feature, het is een fundament.
En met gestructureerde tools zoals 1Password en een team dat privacy ernstig neemt, hebben we vertrouwen in de systemen die we gebouwd hebben.
Denk je nog niet na over wachtwoordbeveiliging? Dan is dit het moment.
Bronnen:
- Forbes: 16 Billion Apple, Facebook, Google And Other Passwords Leaked
- Forbes: Google asks 2 billion users to change your password
Wil je weten hoe de apps en platformen die je beheert, omgaan met wachtwoorden, sleutels en secrets? Dat controleren we in een security health check.